• 熱門
  • 地方
  • 生活
  • 產經
  • 綜合
  • 娛樂
  • 文教
  • 身心𩆜
  • 醫藥健康
  • 旅遊
  • 美食
  • 體育
  • 法律天地
  • 合作媒體
  • 熱門
  • 地方
  • 生活
  • 產經
  • 綜合
  • 娛樂
  • 文教
  • 身心𩆜
  • 醫藥健康
  • 旅遊
  • 美食
  • 體育
  • 法律天地
  • 合作媒體
最新新聞
宜蘭壯圍溝渠漂「彩虹色」油污竟是柴油汙染 環保局追查源頭
2026臺北眷村文化節主場「蟾蜍山煥民新村」連兩日音樂市集
揪來台中住好好!「揪好宅派-2026台中共好生活展」10/8台中公園二期好宅盛大開跑 邀市民共度生活派對
環中路、黎明路80公尺大路口改造完工! 中市建設局斥資1,950萬打造人本安全通行環境
OWNDAYS週年慶登場 揪團享85折、滿額再享折扣
S__121495564
S__120643731
首頁 » AI惡意軟體鎖定美國關鍵基礎設施 美國國安單位警告主動威脅
合作媒體

AI惡意軟體鎖定美國關鍵基礎設施 美國國安單位警告主動威脅

商傳媒
商傳媒
Published: 2026/08/21
Share
6 Min Read
AI惡意軟體鎖定美國關鍵基礎設施 美國國安單位警告主動威脅

商傳媒|責任編輯/綜合外電報導

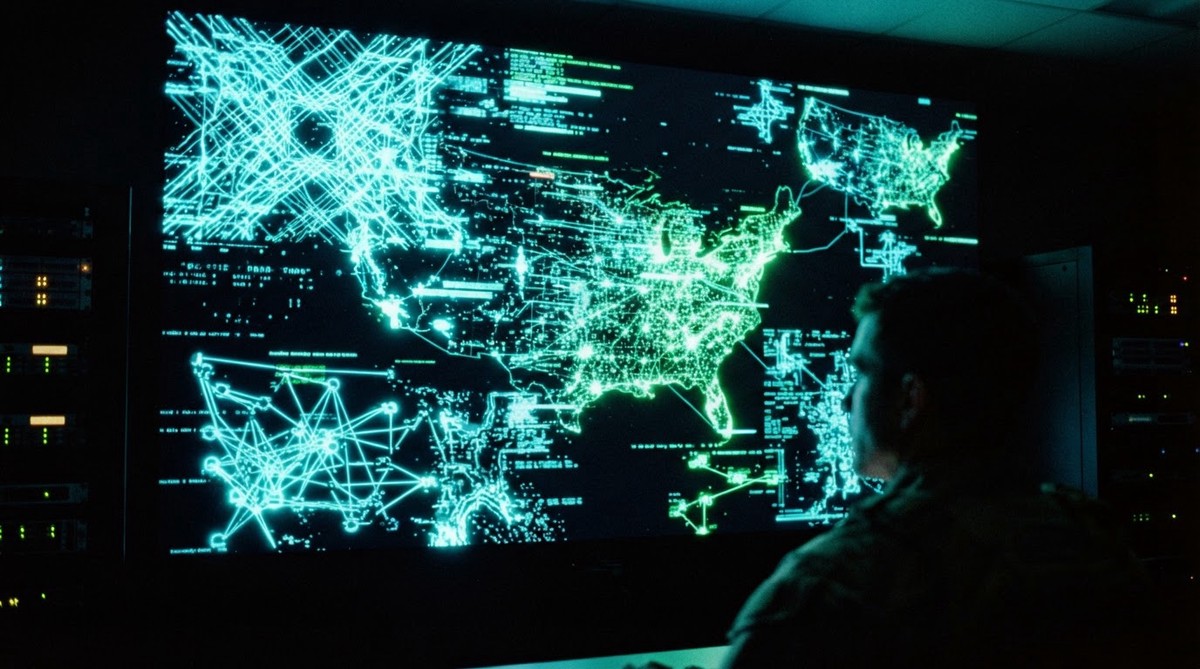
美國關鍵基礎設施正遭受由人工智慧(AI)生成之惡意軟體的主動威脅,範圍涵蓋能源、水資源及農業等重要產業。美國國家安全局(National Security Agency, NSA)、聯邦調查局(FBI)及網路安全暨基礎設施安全局(CISA)等聯邦機構警告,駭客利用 AI 輔助開發的惡意軟體,專門鎖定可程式邏輯控制器(PLC,用於控制工業設備的電腦系統),構成「主動威脅」。

根據《TechRadar》報導,這波攻擊代表了駭客能力的一種「演進」。人工智慧系統能夠串聯多個漏洞利用(exploitation)來取得對 PLC 的控制權。目前,Siemens S7 Series 的 PLC 是這波攻擊的目標,駭客在滲透過程中使用了「AI 輔助開發」。這種 AI 生成的腳本大幅降低了開發惡意工具與利用腳本所需具備的技術專業知識及時間。

美國國家安全局與聯邦調查局聯合指出:「這不是理論上的風險,而是一種主動威脅。」報告警告,若保護不當的 PLC 被成功利用,可能導致關鍵工業流程中斷、安全事故、系統停機或設備損壞、敏感資料洩露,以及在相互連接系統中產生連鎖效應。

駭客通常透過網際網路掃描平台來尋找存在漏洞的 PLC,並將惡意軟體偽裝成監控工具以規避偵測。為防範此類攻擊,專家建議應將 PLC 與網際網路隔離,並在軟體更新發布後盡快執行。

事實上,針對關鍵基礎設施的攻擊已非首次。今年四月,羅克韋爾自動化(Rockwell Automation)和 Allen-Bradley 生產的 PLC 曾被用於攻擊水資源與能源系統,甚至滲透美國政府服務與設施。七月時,明尼蘇達州(Minnesota)有 30 個社區水系統遭到攻擊,並顯示出與伊朗相關的跡象。網路安全暨基礎設施安全局此前也曾更新一份諮詢報告,警告羅克韋爾自動化、施耐德電氣(Schneider Electric)和 Siemens 的 PLC 正面臨活躍攻擊。

Previous Article 桃園推動客語融入課程與生活 10校展現沉浸式教學成果 桃園推動客語融入課程與生活 10校展現沉浸式教學成果
Next Article 俄羅斯接收升級Pantsir防空系統 強化反無人機戰力 俄羅斯接收升級Pantsir防空系統 強化反無人機戰力
  • 關於我們
  • 隱私權政策
  • 聯絡我們
  • 關於我們
  • 隱私權政策
  • 聯絡我們
Copyright©MORE News
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?

為了帶給你更好的瀏覽體驗我們的網站中有使用Cookie,幫助我們改善網站的結構和行銷分析。如果你同意使用請點擊了解,我們會權利提供你更完善的服務!